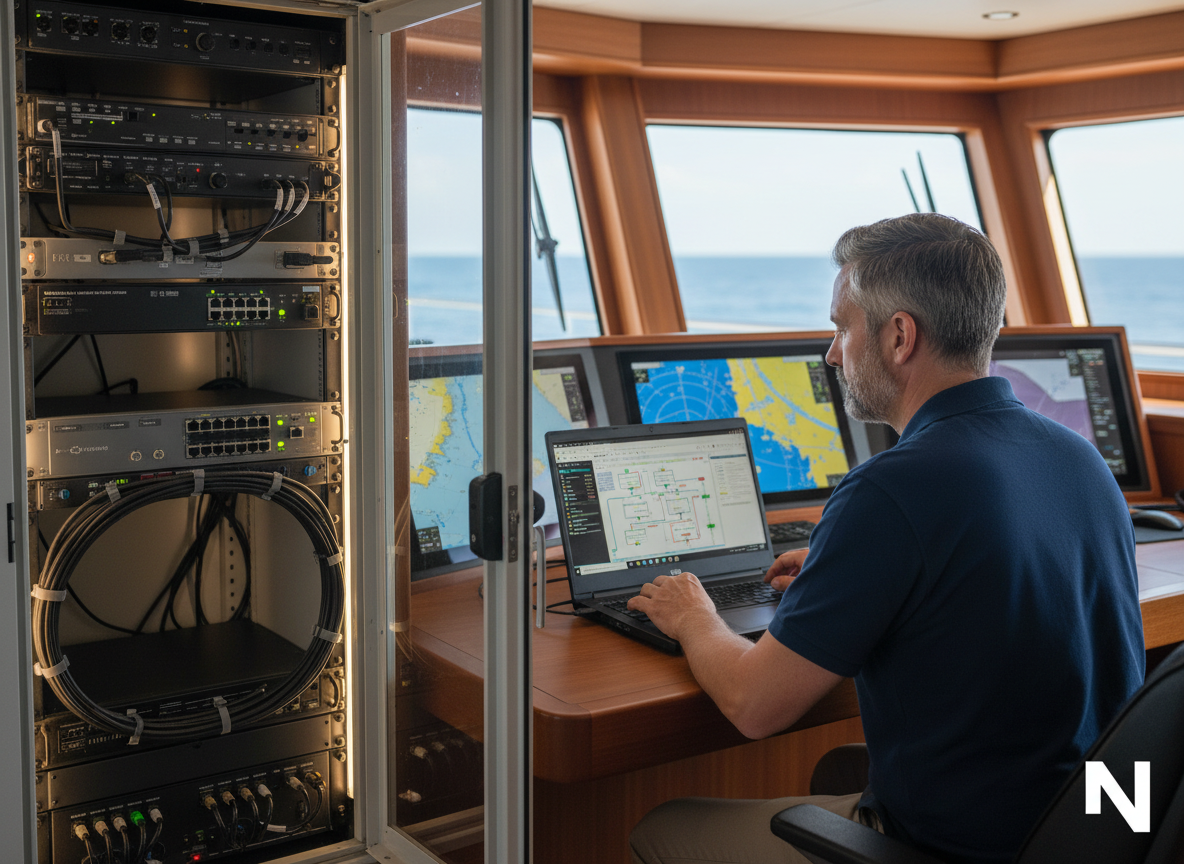
Sicurezza informatica e sistemi di bordo: gli yacht moderni sono reti galleggianti
La realtà in stile notiziario (cosa continua a ripetersi)
Gli incidenti informatici nel settore marittimo non sono più solo un problema delle “grandi navi”. Gli yacht si affidano alla navigazione connessa, all'intrattenimento, al monitoraggio e al supporto dei fornitori. Il punto debole è spesso basilare: accesso non gestito, password condivise e lavoro di terze parti non tracciato.
Il rischio non è teorico. Si tratta di tempi di inattività, esposizione alla sicurezza e problemi di privacy degli ospiti.
Cosa significa per capitani e armatori
I capitani hanno bisogno di governance, non di gergo. Chi ha avuto accesso a cosa, quando e perché? Cosa è cambiato? Puoi riportarlo indietro? Senza tracciabilità, anche un piccolo problema diventa una lunga indagine.
I proprietari beneficiano di rischi ridotti e di conversazioni assicurative più pulite quando i processi sono documentati.
Cosa significa per i fornitori
Sono sempre più preferiti i fornitori che seguono pratiche di accesso pulito, documentano le modifiche e forniscono chiare note di consegna. L’igiene informatica sta diventando un elemento di differenziazione.
I fornitori che riescono a lavorare rispettando i vincoli operativi dello yacht (ore tranquille, privacy degli ospiti, tempi di inattività limitati) otterranno più lavori ripetuti.
Migliori pratiche (lista di controllo di questa settimana)
- Reti separate: il Wi‑Fi degli ospiti, il Wi‑Fi dell'equipaggio e i sistemi dell'imbarcazione non dovrebbero essere un'unica rete piatta.
- Controlla l'accesso dei fornitori: credenziali limitate nel tempo, modifiche registrate, approvazioni chiare.
- Disciplina delle patch: pianifica gli aggiornamenti durante le finestre a basso impatto.
- Guida all'incidente: chi chiamare, cosa isolare, cosa documentare.
- Note di consegna del fornitore: ogni lavoro termina con un breve rapporto "cosa è cambiato".
In che modo il mercato Nautaes + l'approccio ERP marino aiuta
Il mercato Nautaes aiuta i capitani a trovare specialisti verificati piuttosto che appaltatori sconosciuti. Ciò riduce il rischio di pratiche inadeguate e responsabilità poco chiare.
Un approccio ERP marittimo garantisce la tracciabilità: richieste di lavoro, approvazioni, note di modifica e fatture collegate in un unico record operativo. È così che il rischio informatico diventa gestibile.
Raccomandazione (migliore pratica)
Tratta il cyber come ingegneria: pianificata, documentata e verificata. Se non puoi spiegare cosa è cambiato, non puoi controllare il rischio.
CTA
Utilizza il marketplace Nautaes ed esegui il lavoro dei fornitori come un ERP marittimo: controllato, responsabile e pronto per l'audit.


