Cybersécurité et systèmes embarqués — Les yachts modernes sont des réseaux flottants
La réalité façon actualités (ce qui se répète sans cesse)
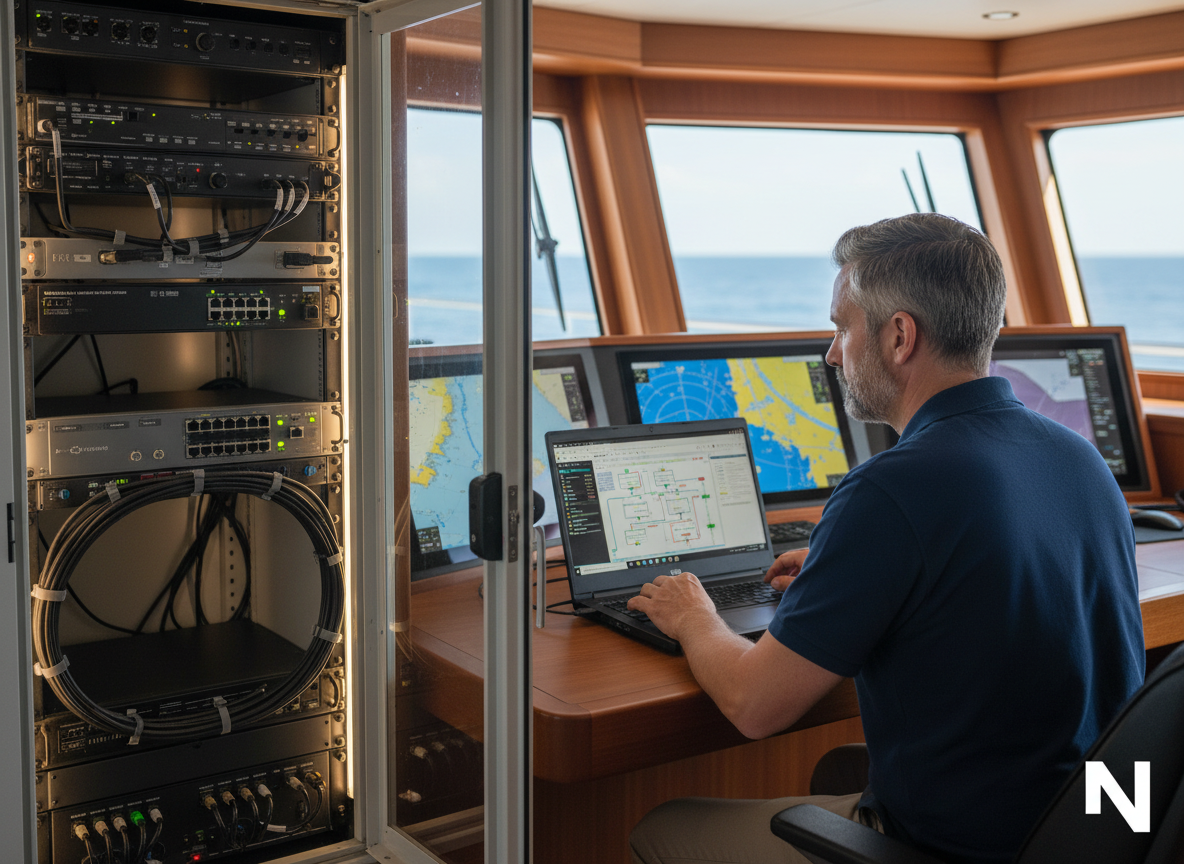
Les cyberincidents dans le secteur maritime ne sont plus seulement un problème touchant les grands navires. Les yachts dépendent de systèmes de navigation, de divertissement, de surveillance et d'assistance technique connectés. Leur point faible est souvent fondamental : accès non contrôlé, mots de passe partagés et interventions de tiers non suivies.
Le risque n'est pas théorique. Il se traduit par des temps d'arrêt, des problèmes de sécurité et des atteintes à la vie privée des clients.
Ce que cela signifie pour les capitaines et les propriétaires
Les capitaines ont besoin de règles claires, pas de jargon. Qui a accédé à quoi, quand et pourquoi ? Qu'est-ce qui a changé ? Est-il possible de revenir en arrière ? Sans traçabilité, même un problème mineur se transforme en une longue enquête.
Les propriétaires bénéficient d'un risque réduit et de discussions plus claires avec leurs assureurs lorsque les processus sont documentés.
Ce que cela signifie pour les fournisseurs
Les fournisseurs qui appliquent des pratiques d'accès sécurisées, documentent les modifications et fournissent des notes de transfert claires sont de plus en plus privilégiés. La cybersécurité devient un facteur de différenciation.
Les fournisseurs capables de travailler dans le respect des contraintes opérationnelles des yachts (heures de silence, respect de la vie privée des passagers, temps d'arrêt limité) remporteront davantage de contrats récurrents.
Meilleures pratiques (liste de contrôle de cette semaine)
- Réseaux distincts : le Wi-Fi invité, le Wi-Fi équipage et les systèmes du navire ne doivent pas former un seul réseau unique.
- Contrôle de l'accès des fournisseurs : identifiants à durée limitée, modifications enregistrées, approbations claires.
- Discipline de mise à jour : planifier les mises à jour pendant les périodes de faible activité.
- Procédure d'intervention en cas d'incident : qui appeler, quoi isoler, quoi documenter.
- Notes de passation de contrat avec le fournisseur : chaque mission se termine par un bref rapport « qu’est-ce qui a changé ? ».
Comment l'approche Nautaes marketplace + ERP maritime aide
La plateforme Nautaes aide les capitaines à trouver des spécialistes certifiés plutôt que des prestataires inconnus. Cela réduit les risques de pratiques douteuses et de manque de clarté quant aux responsabilités.
Une solution ERP maritime garantit la traçabilité : demandes de travaux, approbations, notes de modification et factures sont regroupées dans un seul document opérationnel. C’est ainsi que le risque cybernétique devient maîtrisable.
Recommandation (meilleures pratiques)
Considérez la cybersécurité comme une discipline d'ingénierie : planifiée, documentée et vérifiée. Si vous ne pouvez pas expliquer ce qui a changé, vous ne pouvez pas maîtriser le risque.
CTA
Utilisez la plateforme Nautaes et gérez le travail des fournisseurs comme un ERP maritime : contrôlé, responsable et prêt pour l’audit.

Opinions amicales et appropriées

Travail de qualité fait plus rapidement


